1-2 ウインドウズアップデート

1-3 hostsの編集
2-1 不明なアドレス
2-2 IDやパスワードの管理
2-3 しばらくログインしない場合
2-4 IDロック
2-5 ワンタイムパスワード

2-6 ガンホーIDパスワードの強制変更措置について
3-1 クリックしてしまったら。。。
3-2 ハッキング被害に遭ったら。。。
わたしがラグナを楽しむ為に、普段心が掛けてる事とか気をつけてる事です。
尚、このページの知識で被害遭われても責任が持てないので、参考程度に見てくださいね。
1-1 セキュリティーソフトの導入
1-2 ウインドウズアップデート
1-3 hostsの編集
2-1 不明なアドレス
2-2 IDやパスワードの管理
2-3 しばらくログインしない場合
2-4 IDロック
2-5 ワンタイムパスワード
2-6 ガンホーIDパスワードの強制変更措置について
3-1 クリックしてしまったら。。。
3-2 ハッキング被害に遭ったら。。。
育て方メニューに戻る↑
 2013年5月13日 更新
1-1 PeerGuardian2のリンク切れ修正
1-2 XP追加
2-1 リスト型ハッキング追加
2-5 追加
2-6 追加
3-1 リンク切れ削除
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
1-1 セキュリティーソフトの導入
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
まずはコレ、セキュリティソフトをインストールです(^-^)b
常時、インターネットに接続しているパソコンは、対策しないととても危険(;’▽’)
ブラウジングの仕方に因っては、あっさりウイルスに感染してしまう。。。
・総合セキュリティーソフト (ウイルス対策+ファイアーウォール)
・ワクチンソフト (ウイルス対策)
・ファイヤーウォールソフト (ファイアーウォール)
色々ありますが、分からない人は総合セキュリティソフト入れればOKです。
わたしも詳しい人に教えて貰いながら勉強しましたよ'`,、(;^▽^)'`,、
「わたしがインストールしてるセキュリティソフト」
 Avira AntiVirPersonal (常駐保護型ワクチンソフト)
 ZoneAlarm (ファイヤーウォールソフト)
Avira
兄が教えてくれたドイツのソフトです。
最近は日本語対応版が出たみたいです。
フリー&シェアを色々試して見て、ラグナに影響が少ないので使っています。
(フリー版は広告が出るのでシェア版を使ってます)
ZoneAlarm
これも兄推奨。
軽くて今まで問題無く使えています。
nProtectが更新されると再登録でうが、難しくないのでわたしは楽かなぁ。
(これらは推奨しているのではなくて、あくまでわたしが使ってるとゆうご紹介です)
「おまけ PeerBlock&PeerGuardian2」
登録したIPアドレスを自動で遮断してくれるソフトです。
 PeerBlock がVista&7に対応。
 PeerGuardian2 がXPまで対応です。
基本的にどちらもプログラムは似ているので、対応された物を使いましょう。
詳しい使い方はねこでもわかるかもしれないPeerGuardian2さんが参考になるかもです。
危険アドレス(危険IP)のリストはリネージュ資料室さんの所で、幾つか種類で公開されてます。
ガイド→ セキュリティー対策→ IPフィルター→ PeerBlock→ 危険URL
こちらに、「hosts追加用」「ドメイン一覧」「PeerBlock用定義ファイル」、などがあり活用して下さい。
「わたしが使った感想・・・。」
ゲームサーバーやキャラクターセレクトで、IPが変わるのでその度に許可が(´▽`;)
1~2キャラスロ許可しても、3キャラスロになると違うIPとかになったり。。。
先にIPは分からないから、応答しなくなりサバキャンされる。
設定が悪いからだと思いますが、上手く使える様に研究中です(´▽`;)ゞぽりり
「追記です」
sora no sumika - 空の住処 -のリツキさんから、ちょーお役立ち情報を頂きました(^-^)
ラグナ関係を許可するリストが
ROアカウントハック対策スレのまとめサイトさんで公開されているそうです。
おしながき>■ウイルスからPCを守る>■対策:応用編(ページの下の方にあります)
おまけでラグナで使われてるIPアドレスのリストのアドレスがあります。
http://sky.geocities.jp/vs_ro_hack/ro_allow.txt
ここのIPアドレスを、PeerBlock&PeerGuardian2に許可IPとして登録します。
そうすれば、キャラセレ切断されたりされなくなるそうです。
注) これらのセキュリティソフトを導入したら必ずアップデートして下さいね。
注) ラグナのnProtectGameGardがソフトとぶつかって不具合を起こす場合があります。
有料版を購入する前に、必ずテストした方が良いと思います。
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
1-2 ウインドウズアップデート
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
セキュリティソフト入れてるから大丈夫??
いいえ、それだけでは不十分だし、100%安全とは言えないのです(´ー`;)
だってラグナも更新される時に、不具合が出て臨時メンテとかありますよね?
ウインドウズも、セキリティーホールと呼ばれる不具合が時々発見されます。
それを塞がないでほっとくと、そこからウイルスが進入とかあるかもです。
そして、アップデートは自動が良いです。
ラグナ中にアップデートが来ると、ラグが発生したり重い場合があるかもです。
どうしてもそれがイヤなら、ラグナ開始前に手動アッデートして自動を切るしかないです。
(うっかり自動に戻すのを忘れるかもなのでお勧めできません)
「その他のソフトのアッデート」
ウインドウズ以外にも使ってるソフトで、ウイルスに狙われてる物があります。
セキュリティー関係は当然ですが、アドビの製品も良く狙われるのです。
 Adobe Flash Player ここで使ってるVerが最新かどうかチェック出来ます。
「ブラウザのアップデート」
インターネットエクスプローラーやモジラ問わず、アップデートは必須です。
アドオンを入れてる人は、そのアドオンの更新もチェックを忘れずに。。。
「Windows XP サポート終了」
ウインドウズXPが2014年4月9日(日本時間)で、サポートが終了します。
Windows XP および、Office 2003 のサポート終了についてのご案内(マイクロソフト公式)
XPでラグナを遊んでる人は、サポート終了までに、他のOSに変える必要があります。
これを機に、ラグナの稼動スペックからもXPが外される可能性が高いです。
新しいOSに慣れるのも大変だから、早目に換えちゃうのが良いかなぁ(>_<。)
わたしも、XP→Vista→Windows7に変えた時、色々と泣いてました。
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
1-3 hostsの編集
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
なにそれ?
いきなり専門用語だから、さっぱり分からないかも知れませんね(;^ー^)
1-1で紹介したIP遮断をウインドウズで行う仕組みです。
例)hostsの道順(XP Vistaの場合)
 Windows→ System32→ drivers→ etc→
 hosts
このhostsファイルをメモ帳などで開くとこんな感じです。
| # The IP address and the host name should be separated by at least one # space. # # Additionally, comments (such as these) may be inserted on individual # lines or following the machine name denoted by a '#' symbol. # # For example: # # 102.54.94.97 rhino.acme.com # source server # 38.25.63.10 x.acme.com # x client host 127.0.0.1 localhost ::1 localhost |
注) hostsのファイルは非常に重要なので、理解できない人は触らないのが良いです。
間違えて上書きすると、ホームページの回覧が出来なくなる可能性があります。
注) hostsの追加などする場合、必ずバックアップを忘れないで下さいね。
「hostsファイルの追加のやり方」
hacking.address.dayo.comと言うアドレスを遮断したい場合
ⅰ) hostsをメモ帳やエディターで開きます。(Vistaと7は管理者権限)
ⅱ) ファイルの一番下にある[::1 localhost]の下に、遮断したいアドレスを追加します。
ⅲ) 127.0.0.1 hacking.address.dayo.comと直して追加します。
ⅳ) メモ帳を上書きして終了します。
注) 127.0.0.1半角スペースhacking.address.dayo.com
注) ブラウザを起動している場合は、一旦終了して再起動して下さい。
| 127.0.0.1 localhost ::1 localhost #制限サイト 127.0.0.1 hacking.address.dayo.com |
#(半角シャープ)を付けると、プログラムの約束で認識されないそうです。
なので、分かり易くサブタイトル的に付けると良いかもです。
「遮断テスト」
それでは実験的に[http://www.ragnarokonline.jp/members.html]を遮断してみましょう。
hostosに127.0.0.1 www.ragnarokonline.jpを追加してみて下さい。
(wwwがある場合は一緒に追加)
成功すると。。。
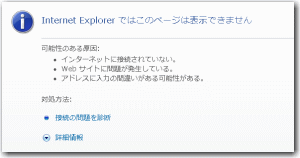
このように見れなくなりますヾ(〃^_^)ゞへへっ
(↑はインターネットエクスプローラー7の場合です)
つまり、hacking.address.dayo.comがトロイの木馬アドレスでもクリックしても繋がりません。
注) セキュリティソフトの種類によって、ファイルを変更する為の許可が必要になる場合があります。
「お役立ち情報 hostsファイルの一覧」
じゃあ追加しなければならないアドレスはどうやって探せばいいの∑(゚▽゚≡゚▽゚)!?
ROアカハック対策スレのhostsファイルまとめ臨時さんが、ちょー詳しく解説されています。
コンテンツのhosts追加分から最新リストが見られます。
ラグナのページを見て周る一つに加えて、リストの更新も良くチェックしましょう~☆
とても良いページなので、お気に入りにするのを推奨です(´▽`)b
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
2-1 不明アドレス
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
皆さんもご存知の通り、ハッキングアドレスは幾つも見付かっています( ノ□`)
分からない知らないアドレスは、↓で調べてからクリックしましょう。
 aguse.net
 Norton Safe Web
 gred
 McAfee SiteAdvisor
注) ウイルス定義の更新が遅い場合は、100%安全じゃないので注意です。
注) 念の為に、複数のページでチェックするのをお勧めします。
「ハッキングの手口」
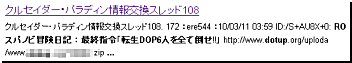
以前はラグナ関連の掲示板に、ハッキングアドレスを良く書き込まれていました。
最近は、関係ないページの掲示板を利用されたり、SNSなども利用されてて広範囲です。
まさかココは大丈夫だよ?は、もう通じないので十分注意してください。
実在しているアドレスに、見せ掛けたりしているのが多いです。
これは公式っぽいから大丈夫?・・・見た目騙されず、調べる癖を付けた方が良いかなぁ。
例)ハッキングアドレスの書き込み①
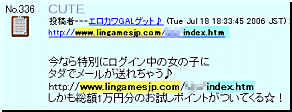
例)ハッキングアドレスの書き込み②
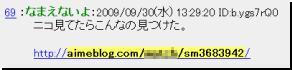
例)最近見つかったハッキングアドレスの書き込み
「リスト型ハッキング??」
残念ながら、今のハッキング対策では、リスト型ハッキングには厳しいらしいです。
ラグナ以外にも、ネットゲームをしてる人は居るかも知れませんよね?
他のゲームと同じIDやパスワードにしてたりすると、ハッキングされた時にリストアップされます。
| ラグナ | ゲームID:name123 パスワード:123 |
| 他のゲーム | ゲームID:name123 パスワード:123 |
もし同じなら、リスト検索されてしまえば容易に?ハッキングされます。。。
・リスト型ハッキング対策
それではどう対策すれば良いの?
リスト型ハッキングは、IDとパスワードを相対したリストと照合して行なうハッキングです。
(流出した顧客リストなど)
ⅰ) ゲーム毎にユニークIDネームや違うパスワードにする。
ⅱ) ゲーム毎に登録メールアドレスを変える。
ⅲ) フリーメールは使わない。
ⅳ) 有名なフリーメールは使わない。(hotmailやgmailなど)
ⅴ) ゲーム以外のサービスのIDとパスワードも同じにしない。
やれる事はやりましょう(´▽`;)b
・オマケ リスト流出の原因
ⅰ) ゲーム運営会社の不備による流出
ⅱ) ユーザーのウイルス感染
ⅲ) ネットカフェに仕掛けられIDのハッキング
ⅰやられたら、どうしようもないなぁ(ノ_<。)
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
2-2 IDやパスワードの管理
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
「パスワードは教えちゃダメ」
IDやパスワードの管理は自己責任です。
家族でも親しい友達でも、絶対教えてはいけないです。
同じギルド仲間や相方にも教えちゃだめですか?
信頼問題以前に、ガンホーのゲーム規約で禁止されています。
もし教えてしまって救済を申請しても、この場合は申請を却下されるおそれがあります。
「ワンタイムパスワードを使う」
なにそれ?(;^ー^)
ワンタイムパスワードとは、1度だけ有効になるパスワードの事です。
ログアウトして再ログインする度に、新しいパスワードが発行されます。
もしワンタイムパスをハックされても、一定時間で変更されて最小限で被害が済みます。
ネットカフェや自宅以外のパソコンで、ログインする場合に安心できます(^-^)b
ワンタイムパスワードサービスのご紹介(ガンホー公式)
「メモ帳やテキストに、IDやパスワードを保存しない」
ラグナのIDを盗むタイプだけが、ウイルスではありません(;’▽’)
種類では、メモ帳のデーターを盗むタイプ居たりして油断できないからです。
もし忘れそうなら、紙とえんぴつのメモに書くと良いかもです。
わたしは日記帳に書き込んでいます。
「パスワードは定期的に変更しましょう」
同じパスワードを、ずーっと使い続けるのは良くありません。
わたしは毎月変更しています。
「パスワードの文字列を複雑にしましょう」
IDから連想され易い文字列や誕生日などは避けるのが良いです。
わたしは、色んな言葉と数字を組み合わせています。
キャラクターパスワードも同じ様に、複雑な組み合わせにしています。
「他のネッゲームと同じIDやパスワードにしない」
リスト型ハッキングが流行ってて、同じ組み合わせを照合されて危険です。
必ず、固有IDで固有パスワードにしましょう。
(くわしくは、2-1で説明しています)
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
2-3 しばらくログインしない場合
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
「ゲーム起動ロック」
以前、ゲームを任意でログインさせない様にする機能がありました。
2011年8月11日おもって、その機能が使えなくなりました。
気を付けてくださいね。
ゲーム起動ロックとは何ですか?(ガンホー公式)
こちらに、詳しく出ています。
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
2-4 IDロック
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
「IDロックって、そもそも何∑(゚▽゚≡゚▽゚)!?」
個人のコンピュターにある「Cookie」を、ラグナのID情報と関連付けて鍵にするシステムです。
これを設定すると、IDロックに合致しないアクセスは、拒否されて繋がりません。
「Cookie」って何?な人は、こちらへどうぞ→
新セキュリティ対策「IDロック」実装のお知らせ(ガンホー公式)
「IDロックの効果」
もし、ハッキングアドレスを踏んだり、トロイの木馬に感染しても、IDロックが最後の防壁になります。
ロック設定されていれば、パスワードが知られてもアクセス不可能です。
「IDロックのやり方」
ⅰ) ガンホーゲームズのサイトにログインします。
ⅱ) アトラクションセンターに行きます。
ⅲ) ガンホーID登録情報の確認・変更
 をクリックします。
ⅳ) 変更項目のIDロック設定
 をクリックします。
ⅴ) IDロック設定 メールアドレス確認になり、現在のメールアドレスを認証します。
 をクリックします。
ⅵ) IDロック設定 メール送信完了
IDロック確認メールの確認。
↓↓「IDロック」の設定は、こちらのURLをクリックして認証を行ってください。↓↓をクリック。
(記載されているアドレスを、コピペした方が確実だそうです)
これでIDロックされ、登録パソコン以外からでは、アクセスできなくなります。
「ご注意」
IDロックを設定していないと、ハッキング被害に遭っても、救済してもらえません。
これらは面倒ですが、無料なので、必ず設定しておきましょう。
アカウントハッキング被害に伴う、ゲームデータ復旧対応に関するお知らせ(ガンホー公式)
「ブラウザのCookie(クッキー)の設定のやり方」
ⅰ) Internet Explorerのメニューから、ツーツ→インターネットオプションをクリックします。
ⅱ) プライバシータブ→詳細設定をクリックして、プライバシーの詳細設定を開いて下さい。
ⅲ) 自動Cookie処理を上書きすると 、常にセッション Cookie を許可するにチェックを入れます。
入れたらOKボタン押して終わりです(´▽`)
注) この設定のやり方は、インターネットエクスプローラーの場合です。
注) お使いのバージョンンで、少し違う可能性があります。
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
2-5 ワンタイムパスワード
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
「ワンタイムパスワードって何です?(‘v‘;)」
OTP(One Time Password)と略される事が多くて、直訳すると「使い捨てのパスワード」です。
IDロックでもハッキング対策になりますけど、それに加えてもうひとつのカギを掛ける感じ。
ワンタイムパスワードのご紹介(ガンホー公式)
# 規約的には、IDロック or OTPのいずれかを導入してれば補償が受けられます。
「OTPの導入」
ⅰ) キーホルダー型のトークン or 携帯端末を用意します。
ⅱ) ガンホーゲームズにログインして、ガンホーIDとパスワードを入力します。
ⅲ) OTPを再発行して、そのパスワードを入力してログインで、完了になりす。
(この作業に入る前に、ウイルススキャン等行なってください)
「OTPの良いとこ悪いとこ」
これやっておけば、完璧なの?ですけど・・・絶対とは言えないのです(;’▽’)
・良い点
外出先でも、ログインが出来る。(ネットカフェなど)
違うパソコンでも、簡単にログイン出来る。
セキュリティーが上がる。
・悪い点
携帯端末の故障の場合、手続きがとても面倒。
100%安全では無いのに、安全だと思いこむ。
一長一短あって、導入は自己責任でお願いします。
わたしは、外出先からログインしない為、導入していません。
(IDロックしてるから良いや)
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
2-6 一部のお客様のガンホーIDパスワードの強制変更措置について
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
「何それ・・・ちょー怖い。・゚・(ノ◇`)・゚・。」
【重要】一部のお客様のガンホーIDパスワードの強制変更措置について(ガンホー公式)
第三者に利用された形跡があるIDに対して、ガンホーが施した対策。
ハッキング対策の不備で、第三者に利用された(ハッキングされた)IDのパスワードを強制変更。
個別にメールで連絡が有るそうなので、気を付けてチェックして下さい。
# この措置は2012年10月12日に行なわれた物で、再び措置されるかは不明です。
もしメールが着てたら、ハッキング対策がしっかりしてなかった事になります。
もう一度、対策を見直す事をお勧めします。
・チェックする順番
ⅰ) ウインドウズアップデート
ⅱ) パソコンを更新したウイルス定義のセキュリティーソフトでスキャン
ⅲ) フリーメールは使ってませんか?
ⅳ) 有名なフリーメールは使ってませんか?(hotmailやgmailなど)
ⅴ) ゲーム以外のサービスのIDとパスワードも同じにしてませんか?
ⅵ) IDロックやOTPの導入はしましたか?
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
3-1 クリックしてしまったら。。。
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
わたしは前に、ウイルスのコンテンツン作りでクリックした経験があります(;^ー^)ゞぽりり
ⅰ) 慌てずにパスワードを変更する
最新のウイルス定義に更新されている安全なパソコンでパスワードの変更をします。
クリックしても、すぐハッキング被害に遭わない可能性があるので、落ち着いて対処しましょう。
ⅱ) ウイルス駆除
次に、感染したパソコンからウイルスを駆除します。
最新のウイルス定義に更新してから、ウイルススキャンして駆除して下さい。
どうしても駆除できたか不安な場合は、OSの再インストールをお勧めします。
パソコン会社の製品には、リカバリーディスクが付属している事が多いです。
そのディスクを使えば、初期化されウインドウズを再インストールできます。
(クリーンインストール)
リカバリーディスクが無い場合は、ウインドウズのディスクで初期化して再インストールして下さい。
注) パソコンが1台しかない場合
駆除可能なオンラインスキャナを使うと良いかも知れません。
ⅲ) 再インストール後の処理
初期化再インストールしたら、パソコンの各種設定を行って下さい。
・ウインドウズのアップデート
・ウイルスソフトのインストールと、プロダクトアップデートとウイルス定義のアップデート
・ファイアーウォールインストールと、プロダクトアップデート
・その他使っているソフトをインストールと、全てアップデート
ⅳ) ウイルススキャン
念の為、最新のウイルス定義に更新されているオンラインウイルススキャンして確かめましょう。
 @niftyウイルスチェックサービス (駆除可能)
 avast! OnLine scanner
 bitdefender (駆除可能)
 Kaspersky Online Scanner
マカフィーフリースキャン
 Panda Anti virus (駆除可能)
Symantec Security Check
 ウイルスチェイサー for WEB
「わたしがウイルスアドレスをクリックした時の体験(´▽`;)ゞあはっ」
ホームページの、ウイルス関連のコンテンツを作ってる時に踏みました(;^ー^)
LiveROの掲示板に、ハッキングンアドレスがありました。
手口の書き込み例のスクリーンショトを撮る為に、グーグルして誤爆クリック。。。
まさにっ、ミイラ取りが・・・何とやらでした。・゚・(ノ◇`)・゚・。
クリックすると、真っ白なページに飛ばされて、一瞬漢字が表示されました。
あっコレ~ちょーやばい!でしたが時既に遅し。
有名なインターネットセキュリティーが、入ってましたが無反応。
ウイルススキャンも無反応。
(たぶん、ウイルス定義が更新されてないか、未対応だと思った)
でも、不幸中の幸いで、チケット切れな状態だったから被害に遭いませんでした。
それから、カスペルスキーオンラインスキャナでチェックすると検出。。。
兄にお願いして、ウインドウズの再インスントールをして、違うセキュリティに変更しました。
hostsの編集や、IP制限を教わる前だったのも、不覚だったなぁ(;^ー^)ゞぽりり
それから、知らないアドレスやファイルは徹底的に、チェックする癖が付きましたよ(´▽`;)
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
3-2 ハッキング被害に遭ったら。。。
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
ⅰ) ガンホーに連絡する
被害に遭った事をガンホーに連絡して下さい。
(WEBヘルプデスクで連絡)
折り返しガンホーから、ハッキングへの取り組みに付いてメールが届きます。(2~3週間位)
・どんな状況で被害に遭ったのか?
・規約に反した行為はしてないか?
・警察に相談して調査依頼が来ないとガンホーは動けない。など。
ⅱ) 警察のサイバー課に連絡する
住んでる場所のサイバー課に、ハッキングに遭った被害の相談をして下さい。
警察庁 サイバー犯罪対策>都道府県警察本部のサイバー犯罪相談窓口等一覧>住んでる都道府県
相談すると最寄の警察の生活安全課に、連絡するように言われます。
生活安全課には、ネットゲームでハッキングに遭ったので相談したいと伝えて下さい。
なるべく詳しく、どの様な状況で被害に遭ったかを説明します。
・ハッキング被害に気付いた日時は?
・どんな被害に遭った?など。
警察のハッキング調査は、しばらく時間が掛かるみたいです。
ⅲ) 調査
・生活安全課に相談すると、ガンホーに相談した事実を伝える様に言われます。
ガンホーに連絡を取ると、調査するので暫くお待ち下さいと言われる。
タイミングでは、1~2ヶ月掛かるそうです。
(最寄の警察で、時間の掛かり方が変わるみたいです)
・生活安全課がガンホーに、IDの照会を行うと(捜査始める)連絡がある。
IDを安全課に伝えて、また暫く待つ。(1~2ヶ月位)
・生活安全課から、不正アクセスがあった事実の証明を出される。
ⅳ) 救済
・暫く待つと、ガンホーからメールが届く。(時間不明)
警察の捜査により、不正アクセスの事実を確認したので、復旧作業に移る前の同意を求められる。
運営チームに、復旧を任せる同意
諸事情により、完全復旧できなかった場合の同意
作業にあたり、キャラクターでログインする許可の同意
全て同意すると復旧作業を始めて貰えます。
・復旧作業が終わるとメールが届きます。(1~2週間位)
生活安全課による捜査の終了。
その為に、盗まれたアイテム及びゼニーの復旧が終わった事。
倉庫、カート、キャラクター、に復旧したとの報告で全ての作業が終了。
ⅴ) 参考にさせて貰ったサイトさん
Alchemist service +さん
BS-templateさん
ROアカウントハック対策スレのまとめサイトさん
ROアカウントハック対策スレのまとめサイトのhostsファイル追加分まとめサイト(臨時)さん